
Zu einem effizienten Sicherheitsmanagement gehört es, insbesondere die Kritische Infrastruktur angemessen zu schützen. Organisationen analysieren ihren konkreten Schutzbedarf in der Regel nach dem Grundschutz-Prinzip, wobei der Grundschutz als methodischer Standard zur Ermittlung und Implementierung grundlegender Sicherheitsmaßnahmen dient, bevor entsprechende Maßnahmen gewählt und mittels eines ISMS dokumentiert werden. Die internationale Norm ISO 27001 bietet dafür eine wichtige Grundlage, um Prozesse zur Identifizierung und Behandlung von Risiken strukturiert festzulegen. Gerade bei Kritischer Infrastruktur müssen wirtschaftliche Gesichtspunkte wie der Return on Security Investment beachtet werden. Ein Energieversorger könnte sich beispielsweise fragen, wie viel Sicherheit notwendig und finanzierbar ist, um das Risiko für Ausfälle zu minimieren und trotzdem wirtschaftlich solide zu bleiben.
Angriffe auf IT-Systeme nutzen verschiedene Angriffsvektoren, die sowohl technische als auch menschliche Schwachpunkte ausnutzen können. Schadsoftware, auch als Malware bezeichnet, dient dabei häufig als Mittel zum Zweck. Während beim Phishing gezielt gefälschte E-Mails eingesetzt werden, um sensible Zugangsdaten abzufangen, sperrt Ransomware im Erfolgsfall den Zugriff auf Daten und verlangt Lösegeld. Social Engineering spielt bei vielen Angriffen eine große Rolle, da es durch zwischenmenschliche Täuschung Sicherheitsschranken umgeht. Spam gilt als massenhaft versendete unerwünschte Nachrichten, die oft Links zu kompromittierten Webseiten oder mit Schadprogrammen versehenen Anhängen enthalten können und so ein Einfallstor für weitere Angriffe darstellen. Beim Spoofing wird zusätzlich die Identität eines anderen vorgetäuscht, um Anweisungen glaubwürdig erscheinen zu lassen. Ein Beispiel: Ein Mitarbeitender eines mittelständischen Betriebs erhält eine täuschend echt aussehende E-Mail, gibt vertrauliche Informationen preis und öffnet einen gefährlichen Dateianhang – der Angriff erfolgt hier sowohl über einen technischen als auch über einen psychologischen Pfad.
Ein wirksames Sicherheitskonzept setzt voraus, dass Schwachstellen in Software und Systemen erkannt und bewertet werden. Durch die Nutzung von OSINT – also der Sammlung öffentlich zugänglicher Informationen – lassen sich Hinweise auf Schwachstellen in Unternehmensnetzwerken oder -anwendungen identifizieren. Das Schwachstellenmanagement sorgt anschließend dafür, dass Prioritäten gesetzt und kritische Sicherheitslücken schnell behoben werden. Dabei ist eine lückenlose Übersicht über eingesetzte Programme unerlässlich, beispielsweise durch eine aktuelle Software Bill of Materials. Threat Intelligence kann genutzt werden, um Informationen über neue Bedrohungen zu erhalten und zu bewerten, ob das eigene System betroffen ist. Nehmen wir eine Bank als hypothetisches Beispiel: Sie wertet regelmäßig neue Schwachstellen-Reports aus und stellt fest, dass eine Komponente betroffen ist, für die umgehend ein Update eingespielt werden muss.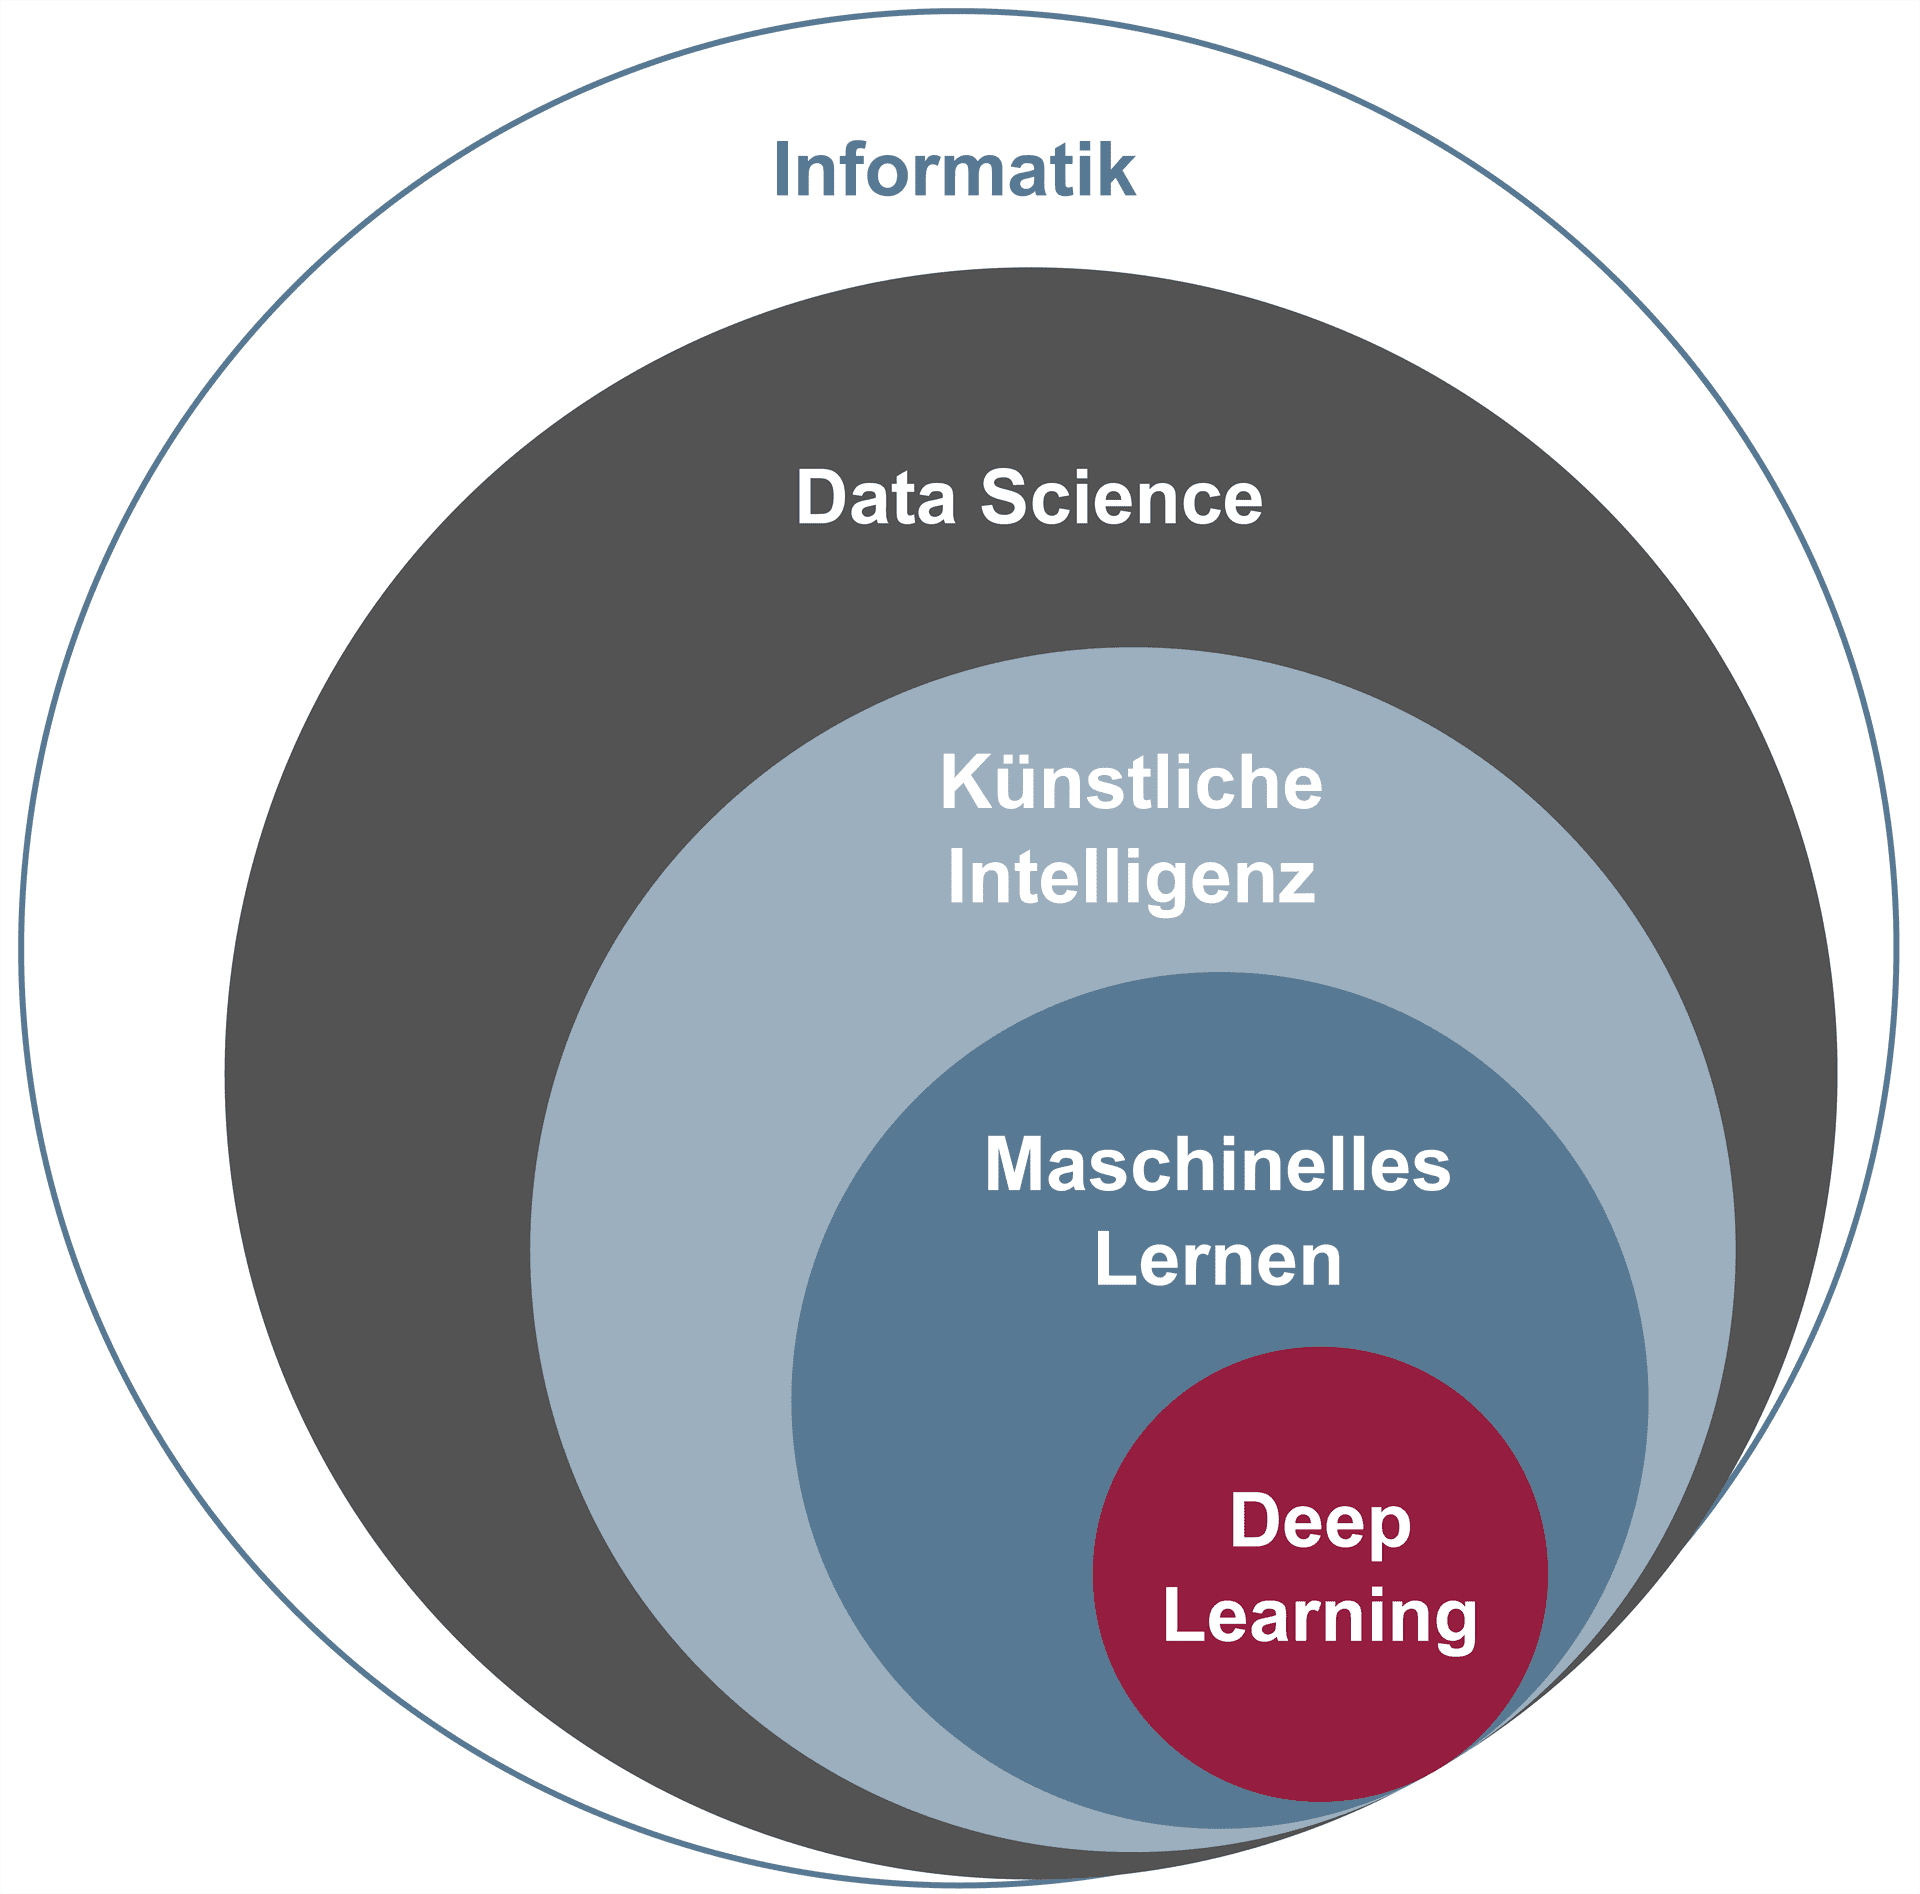
Auf technischer Ebene gibt es zahlreiche Schutzmaßnahmen, um verschiedene Ebenen einer IT-Infrastruktur abzusichern. Die Authentifikation überprüft, ob Benutzer oder Systeme tatsächlich diejenigen sind, für die sie sich ausgeben; dabei kann ein CAPTCHA eingesetzt werden, das zwischen Mensch und Maschine unterscheidet und automatisierte Brute-Force-Angriffe eindämmt. Eine Firewall filtert verdächtigen Verkehr, während HSMs besonders sensible Schlüssel in einer sicheren Hardwareumgebung schützen. Passwörter sind nach wie vor ein zentrales Element, sollten aber durch moderne Mechanismen wie RSA oder TPM ergänzt oder ersetzt werden, um eine höhere Sicherheit zu erreichen. Die verschlüsselte Kommunikation über TLS stellt sicher, dass Daten während der Übertragung vertraulich bleiben. Im Rahmen von Zero Trust wird grundsätzlich jeder Kommunikationsversuch verifiziert, unabhängig vom angeblichen Ursprung, um potenziellen Angreifern möglichst wenige Schwachstellen zu bieten. Ein Online-Dienstleister könnte beispielsweise mittels HSMs seine Kundenschlüssel schützen, TLS für alle Kundenverbindungen erzwingen und mit Zero Trust auch interne Zugriffe granular kontrollieren.
Ein umfassendes Verständnis von Cyber-Sicherheit verlangt mehr als nur technisches Wissen; gesellschaftliche und persönliche Auswirkungen treten zunehmend in den Vordergrund. Die Blockchain stellt zwar eine manipulationssichere Datenstruktur bereit, doch birgt sie eigene Herausforderungen wie etwa Skalierung oder Energieverbrauch. Filterblasen sind durch digitale Personalisierung entstanden und bewirken, dass Nutzer oft nur noch Inhalte sehen, die ihren bestehenden Meinungen entsprechen. Künstliche Intelligenz kann zur Analyse von Bedrohungen beitragen, ihre Funktionsweise und Entscheidungsgrundlagen sind dabei aber nicht immer transparent. Das Lehrbuch Cyber-Sicherheit von Pohlmann vermittelt einen theoretischen Überblick über diese Themen, einschließlich der Rolle der Privatsphäre, die jeder Einzelne schützen sollte. Überlegungen zum Konzept der Singularität verdeutlichen, dass nicht alle Entwicklungen der Technik linear verlaufen und ethische Fragestellungen ernst genommen werden müssen.
Zusammenfassend lässt sich sagen, dass wirksame Cyber-Sicherheit immer mehrere Ebenen berücksichtigt: organisatorische Prozesse, technische Absicherung, die Bewertung neuer technischer Entwicklungen und den verantwortungsvollen Umgang mit digitalen Informationen. Ein nachhaltiges Sicherheitskonzept erzielt dann die besten Ergebnisse, wenn bewährte Verfahren kombiniert und ihre Grenzen verstanden werden. Indem Unternehmen und Gesellschaften dieses Zusammenspiel aktiv gestalten, wird ein widerstandsfähiger, verantwortungsbewusster Umgang mit den Herausforderungen der Digitalisierung möglich.